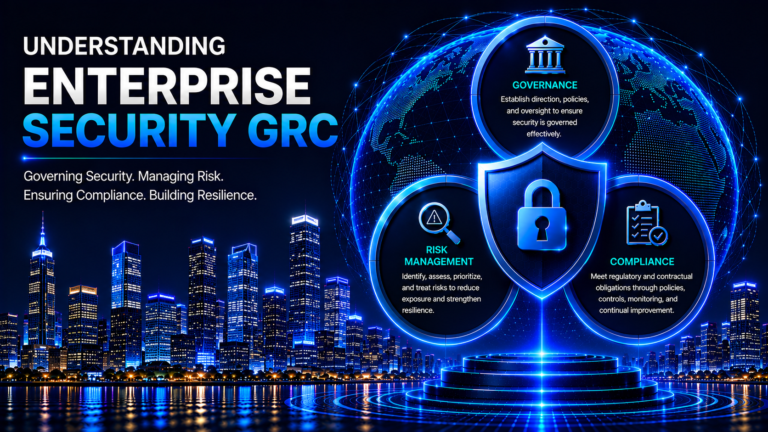
Understanding Enterprise Security GRC
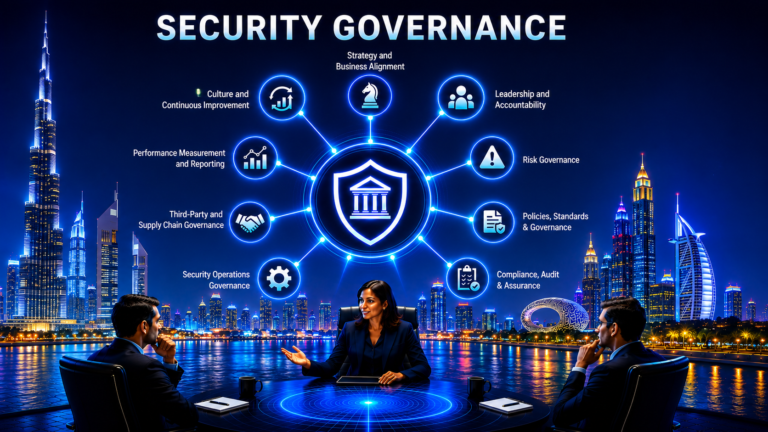
Enterprise Security GRC establishes a structured approach to govern security, manage cybersecurity risks, and maintain compliance across the enterprise. It aligns security leadership, policies, controls, risk management, audits, architecture, investment, and performance measurement to support accountable decision-making, regulatory obligations, effective security oversight, and continuous improvement.